A pessoa raramente percebe o sequestro em curso. Existem sinais que indicam a invasão e um roteiro de resposta para o primeiro minuto.
Bruno Alexandre·08/10/2026·4 leituras
A maior parte dos sequestros de sessão passa sem que a vítima perceba alguma coisa. A conta abre, os dados aparecem, a navegação funciona. A pessoa raramente repara que alguém mais está usando a mesma sessão ao mesmo tempo, porque as duas sessões se parecem.
Os sinais existem, mas exigem atenção. A conta envia ou publica algo que a pessoa não pediu. Um alerta de login chega de um lugar que a pessoa não reconhece. O painel mostra uma atividade que não corresponde ao trabalho da pessoa. A sessão parece lenta, como se duas pessoas estivessem disputando a mesma tela. Nada disso prova sequestro, mas tudo isso justifica uma verificação.
A verificação é feita em minutos, se o sistema permitir. Em muitos painéis, existe uma tela de sessões ativas, com data, dispositivo e origem de cada acesso. Em uma aplicação web, existe um aviso enviado quando um novo acesso é feito, com a informação de onde veio. Em um aplicativo com notificação, existe o push de aviso de novo acesso.
Quando o sequestro é confirmado, o roteiro é o mesmo: encerrar todas as sessões, e não apenas a que está aberta; trocar a senha; conferir a troca de e-mail e a alteração do número de telefone; revisar as ações recentes da conta; e, se houver opção, avisar a equipe de segurança.
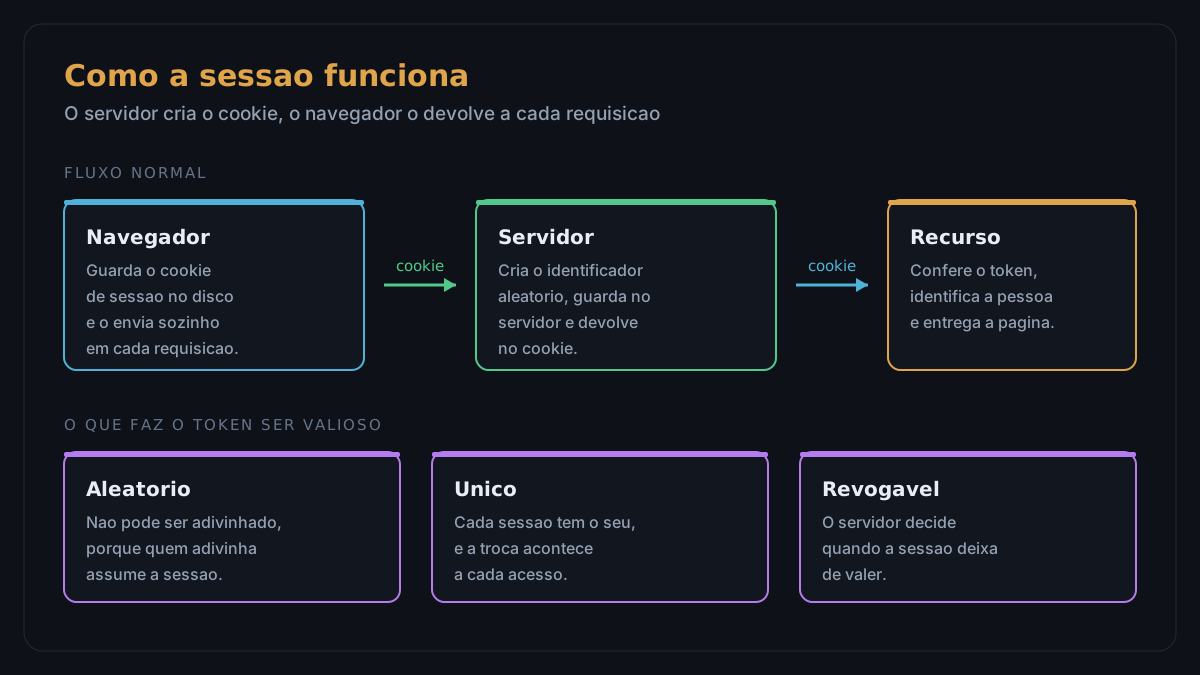
O token identifica a pessoa em cada requisição, e por isso precisa ser monitorado
O ponto que mais importa é preventivo. Um sistema que mostra as sessões ativas, avisa sobre acessos novos e encerra todas de uma vez, quando a pessoa pede, transforma um sequestro silencioso em um incidente detectado e resolvido. A diferença entre os dois cenários é a diferença entre um contratempo novo e uma conta com dados alterados.
Em 21 de outubro de 2026 o PHP corrigiu duas falhas críticas que permitem executar código sem qualquer autenticação. Quem tem site em PHP precisa atualizar hoje.