Como se proteger do sequestro de sessão na prática
Uma sequência de medidas, da configuração de cookie ao monitoramento de acessos, que fecha o sequestro de sessão na maior parte dos casos.
Bruno Alexandre·10/10/2026·4 leituras
Proteger-se do sequestro de sessão não exige tecnologia complicada. Exige uma sequência de medidas, aplicada todas, sem depender de que a pessoa se lembre de fazer nada.
As camadas que fecham o sequestro de sessão
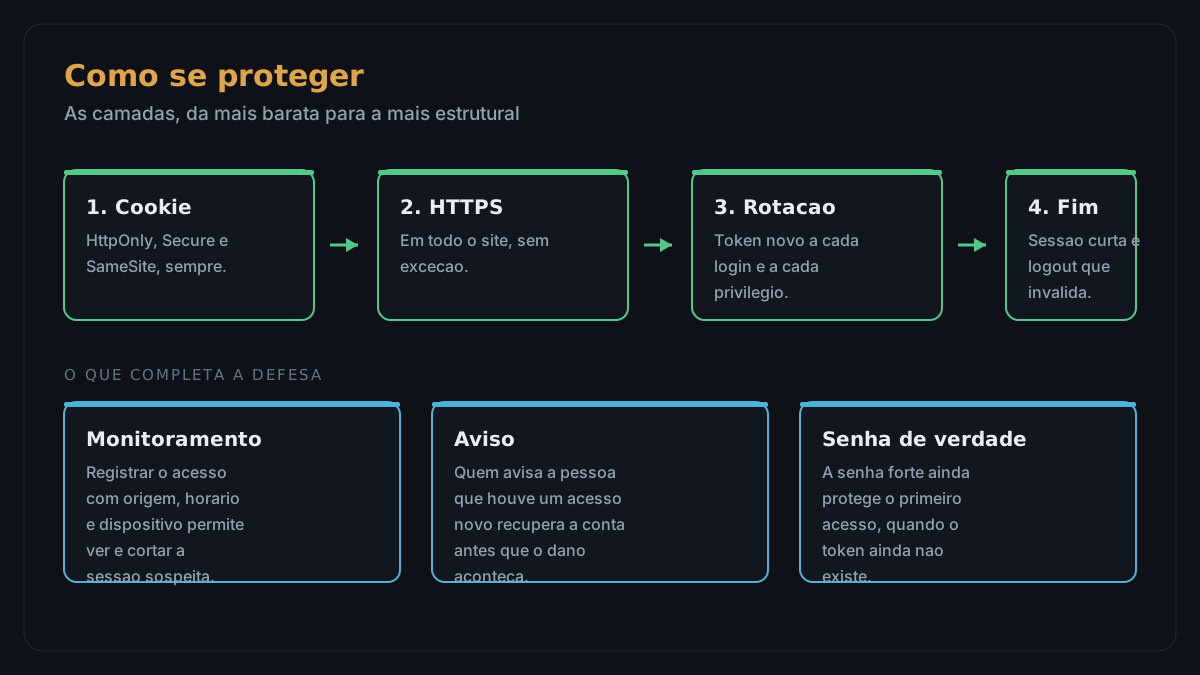
A primeira camada é a configuração do cookie: HttpOnly, Secure, SameSite, escopo restrito ao host e tempo de vida curto. Essa camada é gratuita e resolve a maior parte dos casos de script malicioso e de rede interceptada.
A segunda é o transporte: HTTPS em todas as páginas, com redirecionamento automático de HTTP para HTTPS e semmistura de conteúdo. Vale verificar também os serviços de terceiros que carregam na página, porque um script externo é um script que roda com a sua página.
A terceira é a rotação do identificador: no login, na troca de senha, na troca de e-mail e na elevação de privilégio. Sempre que a identidade muda, o token muda. É a defesa que fecha a fixação de sessão.
A quarta é a sessão curta. Tempo de expiração por inatividade de uma ou duas horas, e encerramento visível. O efeito é reduzir a janela em que um token vazado continua valendo.
A quinta é a invalidação real. Encerrar a sessão precisa apagar o registro do servidor, e não apenas apagar o cookie no navegador. Um botão de sair que só limpa o lado do cliente deixa a porta aberta pelo lado do servidor.
A sexta é o monitoramento. Registrar acesso com data, origem, dispositivo e endereço IP permite que o ambiente ofereça ao usuário uma lista de sessões ativas, com a opção de cortar a suspeita. É a medida que transformou o sequestro de sessão em algo que a pessoa consegue perceber e resolver.
Por último, a senha continua importando. A senha protege o primeiro acesso, quando ainda não existe token para roubar. E a revisão de código onde a sessão é criada e usada é o que garante que nenhuma das camadas acima foi esquecida.
Em 21 de outubro de 2026 o PHP corrigiu duas falhas críticas que permitem executar código sem qualquer autenticação. Quem tem site em PHP precisa atualizar hoje.