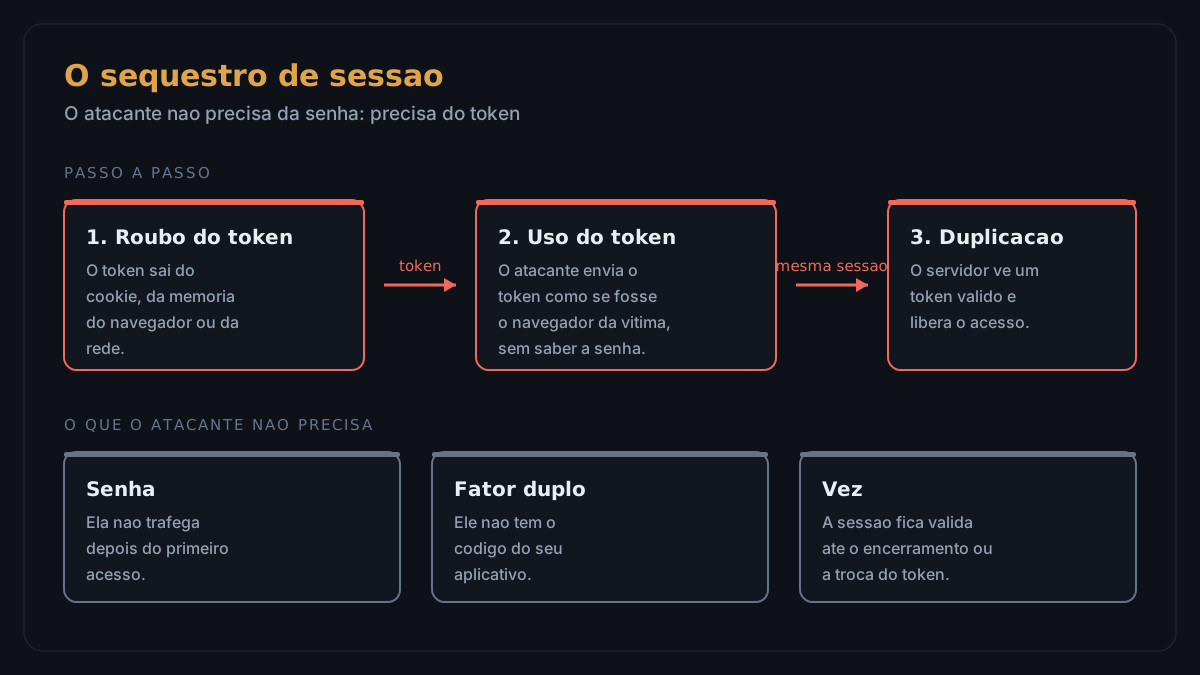
O que é sequestro de sessão e por que ele funciona
O atacante não precisa da sua senha para entrar na sua conta. Precisa do token de sessão, e esse token vaza mais facilmente do que parece.
Bruno Alexandre·20/10/2026·6 leituras
Existe uma diferença importante entre roubar uma senha e roubar uma sessão. A senha é algo que a pessoa sabe e digita a cada acesso. O token de sessão é outra coisa: um identificador aleatório que o servidor cria quando a pessoa entra, e que o navegador devolve automaticamente em cada requisição seguinte.
Quando o atacante consegue esse token, ele não precisa mais da senha. Basta enviar esse token como se fosse o navegador da vítima, e o servidor entende que o acesso é legítimo, porque o token é legítimo. É o que se chama de sequestro de sessão, e é um dos ataques mais eficientes que existem, porque a vítima costuma não perceber nada.
O sequestro de sessão em três passos: roubar o token, usar o token e conviver com a sessão duplicada
A causa é sempre a mesma: o token funciona como uma senha, mas costuma fica guardado em um lugar que a pessoa não controla. Um navegador com script malicioso, uma rede aberta, um computador de uso coletivo. Quando o sistema trata o token como simples formalidade, sem confirmar de onde ele veio, o problema aparece.
A boa notícia é que quase todo sequestro de sessão é evitado com medidas pequenas e bem conhecidas. O cookie com HttpOnly, o site inteiro em HTTPS, a troca do identificador depois do login e a rotina de monitorar acessos resolvem a maior parte dos casos. O que não resolve é o sistema que trata a sessão como um detalhe de formulário, em vez de tratar como credencial de acesso.
Em 21 de outubro de 2026 o PHP corrigiu duas falhas críticas que permitem executar código sem qualquer autenticação. Quem tem site em PHP precisa atualizar hoje.